Leumas Andrade
A Binance, a maior plataforma de negociação de criptomoedas do mundo, foi alvo a 29 de outubro de 2026 de um ataque informático que levou ativos digitais avaliados em cerca de 6,3 mil milhões de dólares. Segundo a própria empresa, é o maior roubo de criptomoedas de que há registo, à frente dos cerca de 1,5 mil milhões de dólares levados da Bybit em fevereiro de 2025. O FBI atribui a operação a piratas informáticos ao serviço da Coreia do Norte, que nega qualquer envolvimento.
O caso volta a pôr em causa a segurança das grandes plataformas, numa altura em que cada vez mais pessoas, incluindo em Cabo Verde e na diáspora, usam criptomoedas para investir ou enviar dinheiro.
Como os piratas entraram nos sistemas da Binance
De acordo com a explicação divulgada pela Binance, o ataque começou no computador portátil de um engenheiro da equipa de DevOps, a área responsável pela infraestrutura técnica, que foi comprometido. A partir desse acesso, os atacantes conseguiram submeter levantamentos não autorizados a partir de carteiras da plataforma.
Todo o processo terá demorado cerca de 30 minutos. A rapidez é uma marca destes ataques: quando os sistemas de alerta detetam os movimentos anómalos, os fundos já foram divididos por muitas carteiras e começaram a ser convertidos noutras moedas digitais, para dificultar o rasto.
O valor de 6,3 mil milhões de dólares é uma estimativa da própria Binance. As fontes noticiosas referem números diferentes à medida que o caso evolui, e o valor exato depende também da cotação das criptomoedas no momento do cálculo.
O FBI aponta para a Coreia do Norte
Dias depois do ataque, o FBI afirmou que a operação foi conduzida por piratas norte-coreanos e identificou a unidade conhecida como TraderTraitor, um grupo associado ao regime de Pyongyang que as autoridades norte-americanas já tinham ligado ao ataque à Bybit em 2025.
A Coreia do Norte rejeitou as acusações e classificou-as como «retórica absurda» dos Estados Unidos, segundo a cadeia australiana ABC. Analistas citados pela revista The Diplomat sublinham que, para o regime norte-coreano, sujeito a sanções internacionais, o roubo de criptomoedas tornou-se uma fonte de receita do próprio Estado.
- Quando: 29 de outubro de 2026.
- Quanto: cerca de 6,3 mil milhões de dólares, segundo a Binance.
- Como: computador de um engenheiro comprometido, seguido de levantamentos não autorizados.
- Quem: o FBI aponta a unidade TraderTraitor, ligada à Coreia do Norte, que nega.
O que aconteceu ao dinheiro dos clientes
A Binance diz que conseguiu congelar cerca de 3 mil milhões de dólares dos ativos roubados, com a colaboração de outras plataformas e emissores de moedas digitais. A empresa afirma também que cobriu a maior parte do prejuízo com fundos próprios, e a NBC News noticiou que 90% dos fundos roubados já foram repostos.
Os levantamentos foram retomados a 1 de novembro. Segundo a ABC, nos dias seguintes os clientes retiraram vários milhares de milhões de dólares da plataforma, num sinal de que a confiança ficou abalada, mesmo com a garantia de reposição.
Porque é que este caso preocupa o setor
O ataque mostra que o ponto fraco nem sempre está na tecnologia da blockchain, mas nas pessoas e nos equipamentos de quem gere os sistemas. Um único computador comprometido foi suficiente para abrir caminho a um roubo recorde.
Especialistas em segurança, citados pela Security Boulevard e pelo The Conversation, apontam três lições:
- As plataformas precisam de controlos que exijam várias aprovações independentes para grandes levantamentos, sem depender de uma única pessoa ou máquina.
- Os ataques norte-coreanos estão cada vez mais dirigidos a funcionários concretos, muitas vezes através de falsas ofertas de emprego ou ficheiros infetados.
- Guardar grandes quantias numa plataforma centralizada significa confiar a segurança a terceiros.
O que muda para quem usa criptomoedas em Cabo Verde
Para quem tem criptomoedas numa plataforma, o caso é um lembrete de cuidados básicos que não dependem do tamanho da conta:
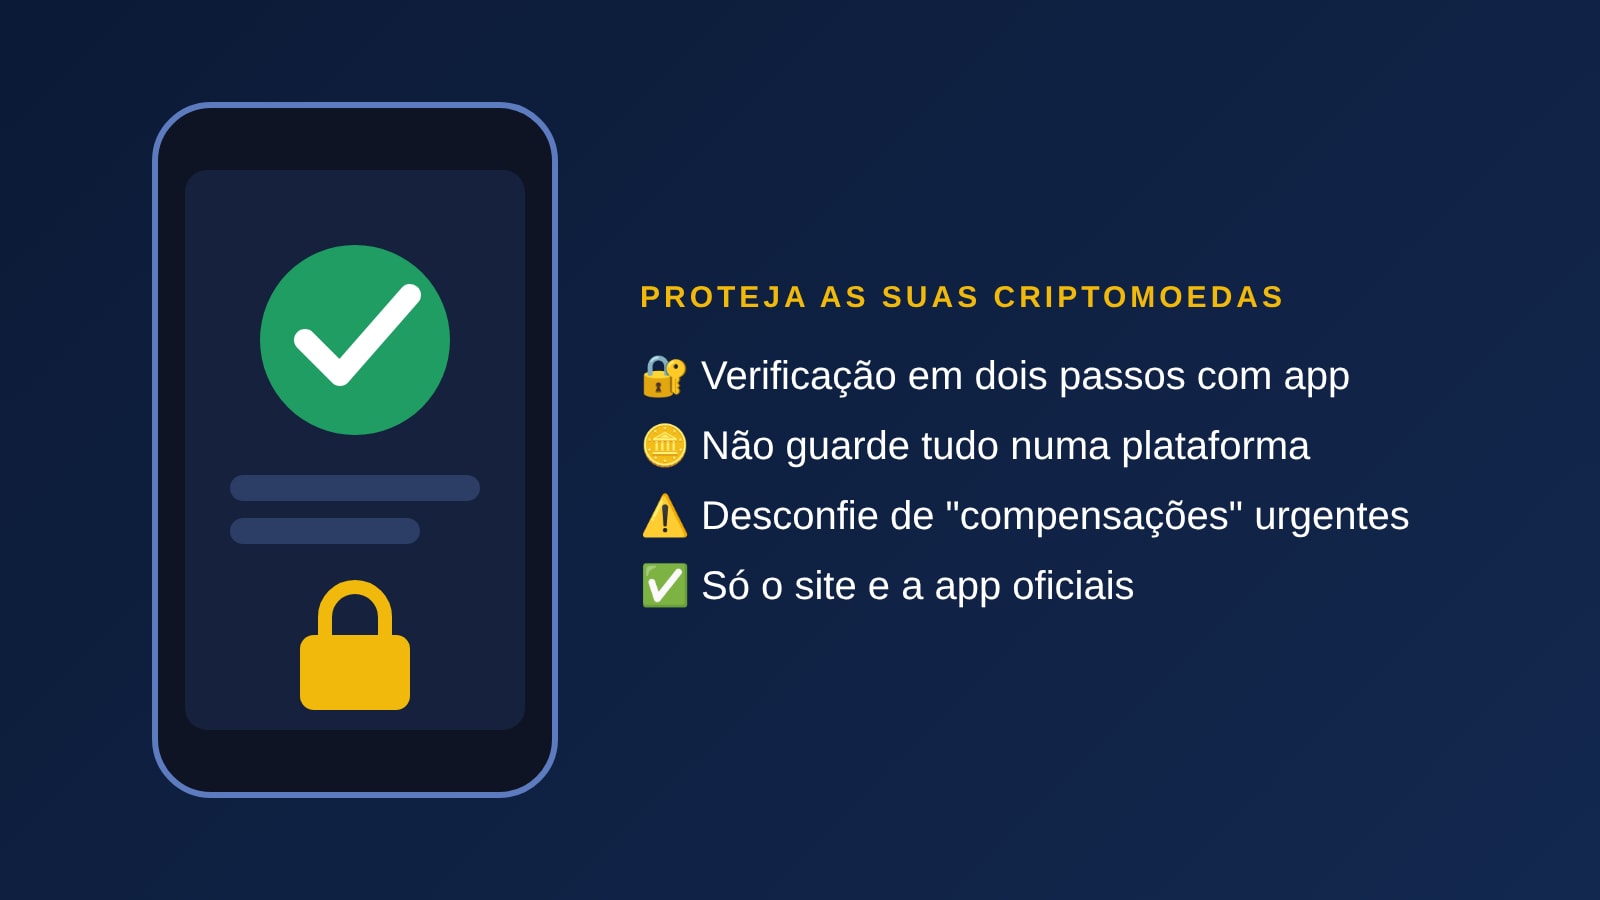
- Não guarde tudo numa só plataforma. Para valores que não vai movimentar, considere uma carteira própria, com as chaves sob o seu controlo.
- Ative a verificação em dois passos com uma aplicação de autenticação, em vez de SMS.
- Desconfie de mensagens urgentes sobre “devoluções” ou “compensações” do ataque: são o isco preferido de burlões nestes momentos.
- Use apenas o site e a aplicação oficiais e confirme sempre o endereço antes de introduzir dados.
- Lembre-se de que as criptomoedas não têm as garantias de um depósito bancário: se uma plataforma falhar, a reposição depende da própria empresa.
O que se segue
A investigação continua nos Estados Unidos, com o FBI a acompanhar o rasto dos fundos que
ainda não foram congelad
os. Parte dos ativos poderá ser recuperada nas próximas semanas, à medida que forem identificados em outras plataformas. A Binance, por seu lado, terá de mostrar aos clientes e aos reguladores que reforçou os controlos internos para evitar um novo caso semelhante.
 Para o setor, a pressão regulatória deverá aumentar, sobretudo sobre as regras de segurança exigidas às plataformas que guardam fundos de milhões de clientes.
- binance
- criptomoedas
- ciberseguranca
- coreia do norte